A API SVC (Storage Volume Controller) refere-se à interface de programação REST exposta pelos sistemas IBM Storage Virtualize. Ela permite controlar, por meio de requisições HTTP, a gestão de volumes, pools e mapeamentos de armazenamento em bloco, sem passar pela interface gráfica do controlador. Esta camada programática transforma um equipamento de armazenamento físico em um recurso controlável remotamente por qualquer aplicação autorizada.
Autenticação e sessão REST em um cluster IBM Storage Virtualize
Antes de qualquer operação, a aplicação cliente deve obter um token de sessão via API REST SVC. A requisição inicial transmite as credenciais ao cluster, que retorna um token temporário. Este token acompanha cada chamada para provar a identidade do solicitante.
O mecanismo também verifica a versão do microcódigo do cluster antes de permitir a coleta de dados. Um relato de experiência publicado em agosto de 2026 descreve um procedimento onde o teste de conexão valida explicitamente a compatibilidade do firmware, evitando erros silenciosos em controladores cujo código não está atualizado.
Para entender bem como funciona uma api svc, é importante lembrar que esta fase de autenticação condiciona todo o resto: sem um token válido, nenhum volume pode ser criado, redimensionado ou excluído programaticamente.
Ciclo de vida de um volume de armazenamento controlado por API
Uma vez estabelecida a sessão, a API permite cobrir todo o ciclo de vida de um volume em bloco. As operações seguem o modelo CRUD clássico adaptado ao armazenamento:
- Criação de um volume em um pool específico, com definição de tamanho, perfil IOPS e tipo de criptografia, tudo através de uma única requisição POST.
- Leitura do inventário: uma requisição GET retorna a lista de volumes, seus mapeamentos de host e o estado de replicação, o que alimenta diretamente os painéis de controle de observabilidade.
- Modificação a quente: o redimensionamento ou a mudança de perfil de desempenho é feito por requisição PATCH sem interrupção de serviço para as máquinas virtuais associadas.
- Exclusão controlada: a requisição DELETE desassocia o volume do host e, em seguida, o destrói do pool, com a possibilidade de manter um snapshot de backup antes da operação.
Esse controle completo por API elimina as intervenções manuais no console de gestão. Para as equipes de infraestrutura, isso significa que cada ação de provisionamento pode ser scriptada, versionada em um repositório Git e reproduzida de forma idêntica em outro cluster.
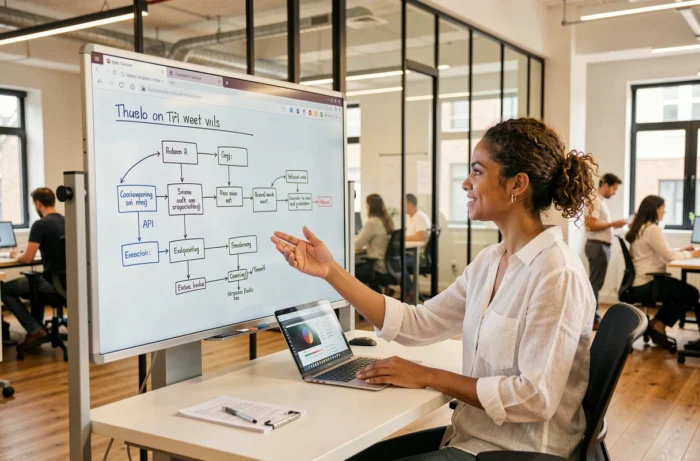
Integração vSphere e observabilidade: um caso de uso concreto
Um dos usos mais documentados da API SVC diz respeito à integração com os ambientes VMware vSphere. Desde 2024-2025, algumas soluções de planejamento de capacidade não utilizam mais scripts proprietários para interrogar o armazenamento. Elas consomem diretamente a API REST IBM Storage Virtualize para detectar os sistemas, pools e volumes disponíveis.
Os painéis de controle “IBM Storage Virtualize Inventory” e “IBM SVC Storage Path Analysis” são alimentados integralmente via essas chamadas API. O mapeamento detalhado entre máquinas virtuais e volumes (paths, pools, mapeamentos) é construído sem configuração manual do lado do armazenamento. O administrador vSphere visualiza em tempo real qual volume em bloco serve qual datastore, e qual caminho de acesso está ativo ou degradado.
Esse nível de transparência muda o jogo para o diagnóstico de desempenho. Quando uma VM sofre latências de entrada/saída, a API permite rastrear do disco virtual até o pool físico em algumas requisições, onde a abordagem manual exigia cruzar várias interfaces.
Segurança e governança de acessos API no armazenamento
Expor um controlador de armazenamento via uma API REST levanta questões de segurança que os artigos genéricos sobre APIs não abordam. No IBM Storage Virtualize, vários mecanismos regulam os acessos:
- O token de sessão tem uma duração limitada. Ao expirar, a aplicação deve se re-autenticar, o que reduz a janela de exploração de um token comprometido.
- Os certificados TLS do cluster podem ser verificados pela aplicação cliente. Ignorar essa verificação (modo “skip certificate validation”) é possível, mas desaconselhado em produção.
- Os papéis de usuários no cluster delimitam as operações autorizadas: uma conta de supervisão pode ler o inventário sem poder excluir um volume.
A granularidade dos direitos é definida do lado do controlador, não do lado da aplicação. Um erro comum é conceder um papel de administrador completo a uma ferramenta de monitoramento que só precisa de direitos de leitura. O princípio do menor privilégio se aplica aqui como em qualquer recurso em nuvem.
Automação multi-cluster e limites atuais da API SVC
Nas empresas que operam vários clusters IBM Storage Virtualize, a API permite orquestrar o provisionamento de volumes em diferentes locais a partir de um ponto central. Um script ou um pipeline CI/CD pode criar um volume no cluster principal, configurar sua replicação para o cluster de recuperação e, em seguida, validar o mapeamento do host, tudo em algumas dezenas de segundos.
Essa automação tem limites. Cada cluster expõe sua própria instância de API REST, sem federação nativa entre locais. A orquestração multi-cluster, portanto, depende de uma camada de aplicação de terceiros (Ansible, Terraform, script Python) que encadeia as chamadas para cada controlador. A gestão de erros (cluster inatingível, versão de microcódigo incompatível) continua a ser responsabilidade do desenvolvedor.
A API também não cobre certas operações avançadas de manutenção de hardware, que continuam a exigir acesso ao console de gestão. O escopo funcional da API se amplia a cada atualização de firmware, mas a substituição completa da interface gráfica ainda não foi alcançada.
A API SVC transforma um equipamento de armazenamento em um bloco programável, integrável nas mesmas cadeias de automação que o restante da infraestrutura. A principal restrição continua sendo a gestão do ciclo de vida dos tokens e certificados, que exige uma rigor operacional pelo menos equivalente àquela aplicada aos acessos em nuvem.